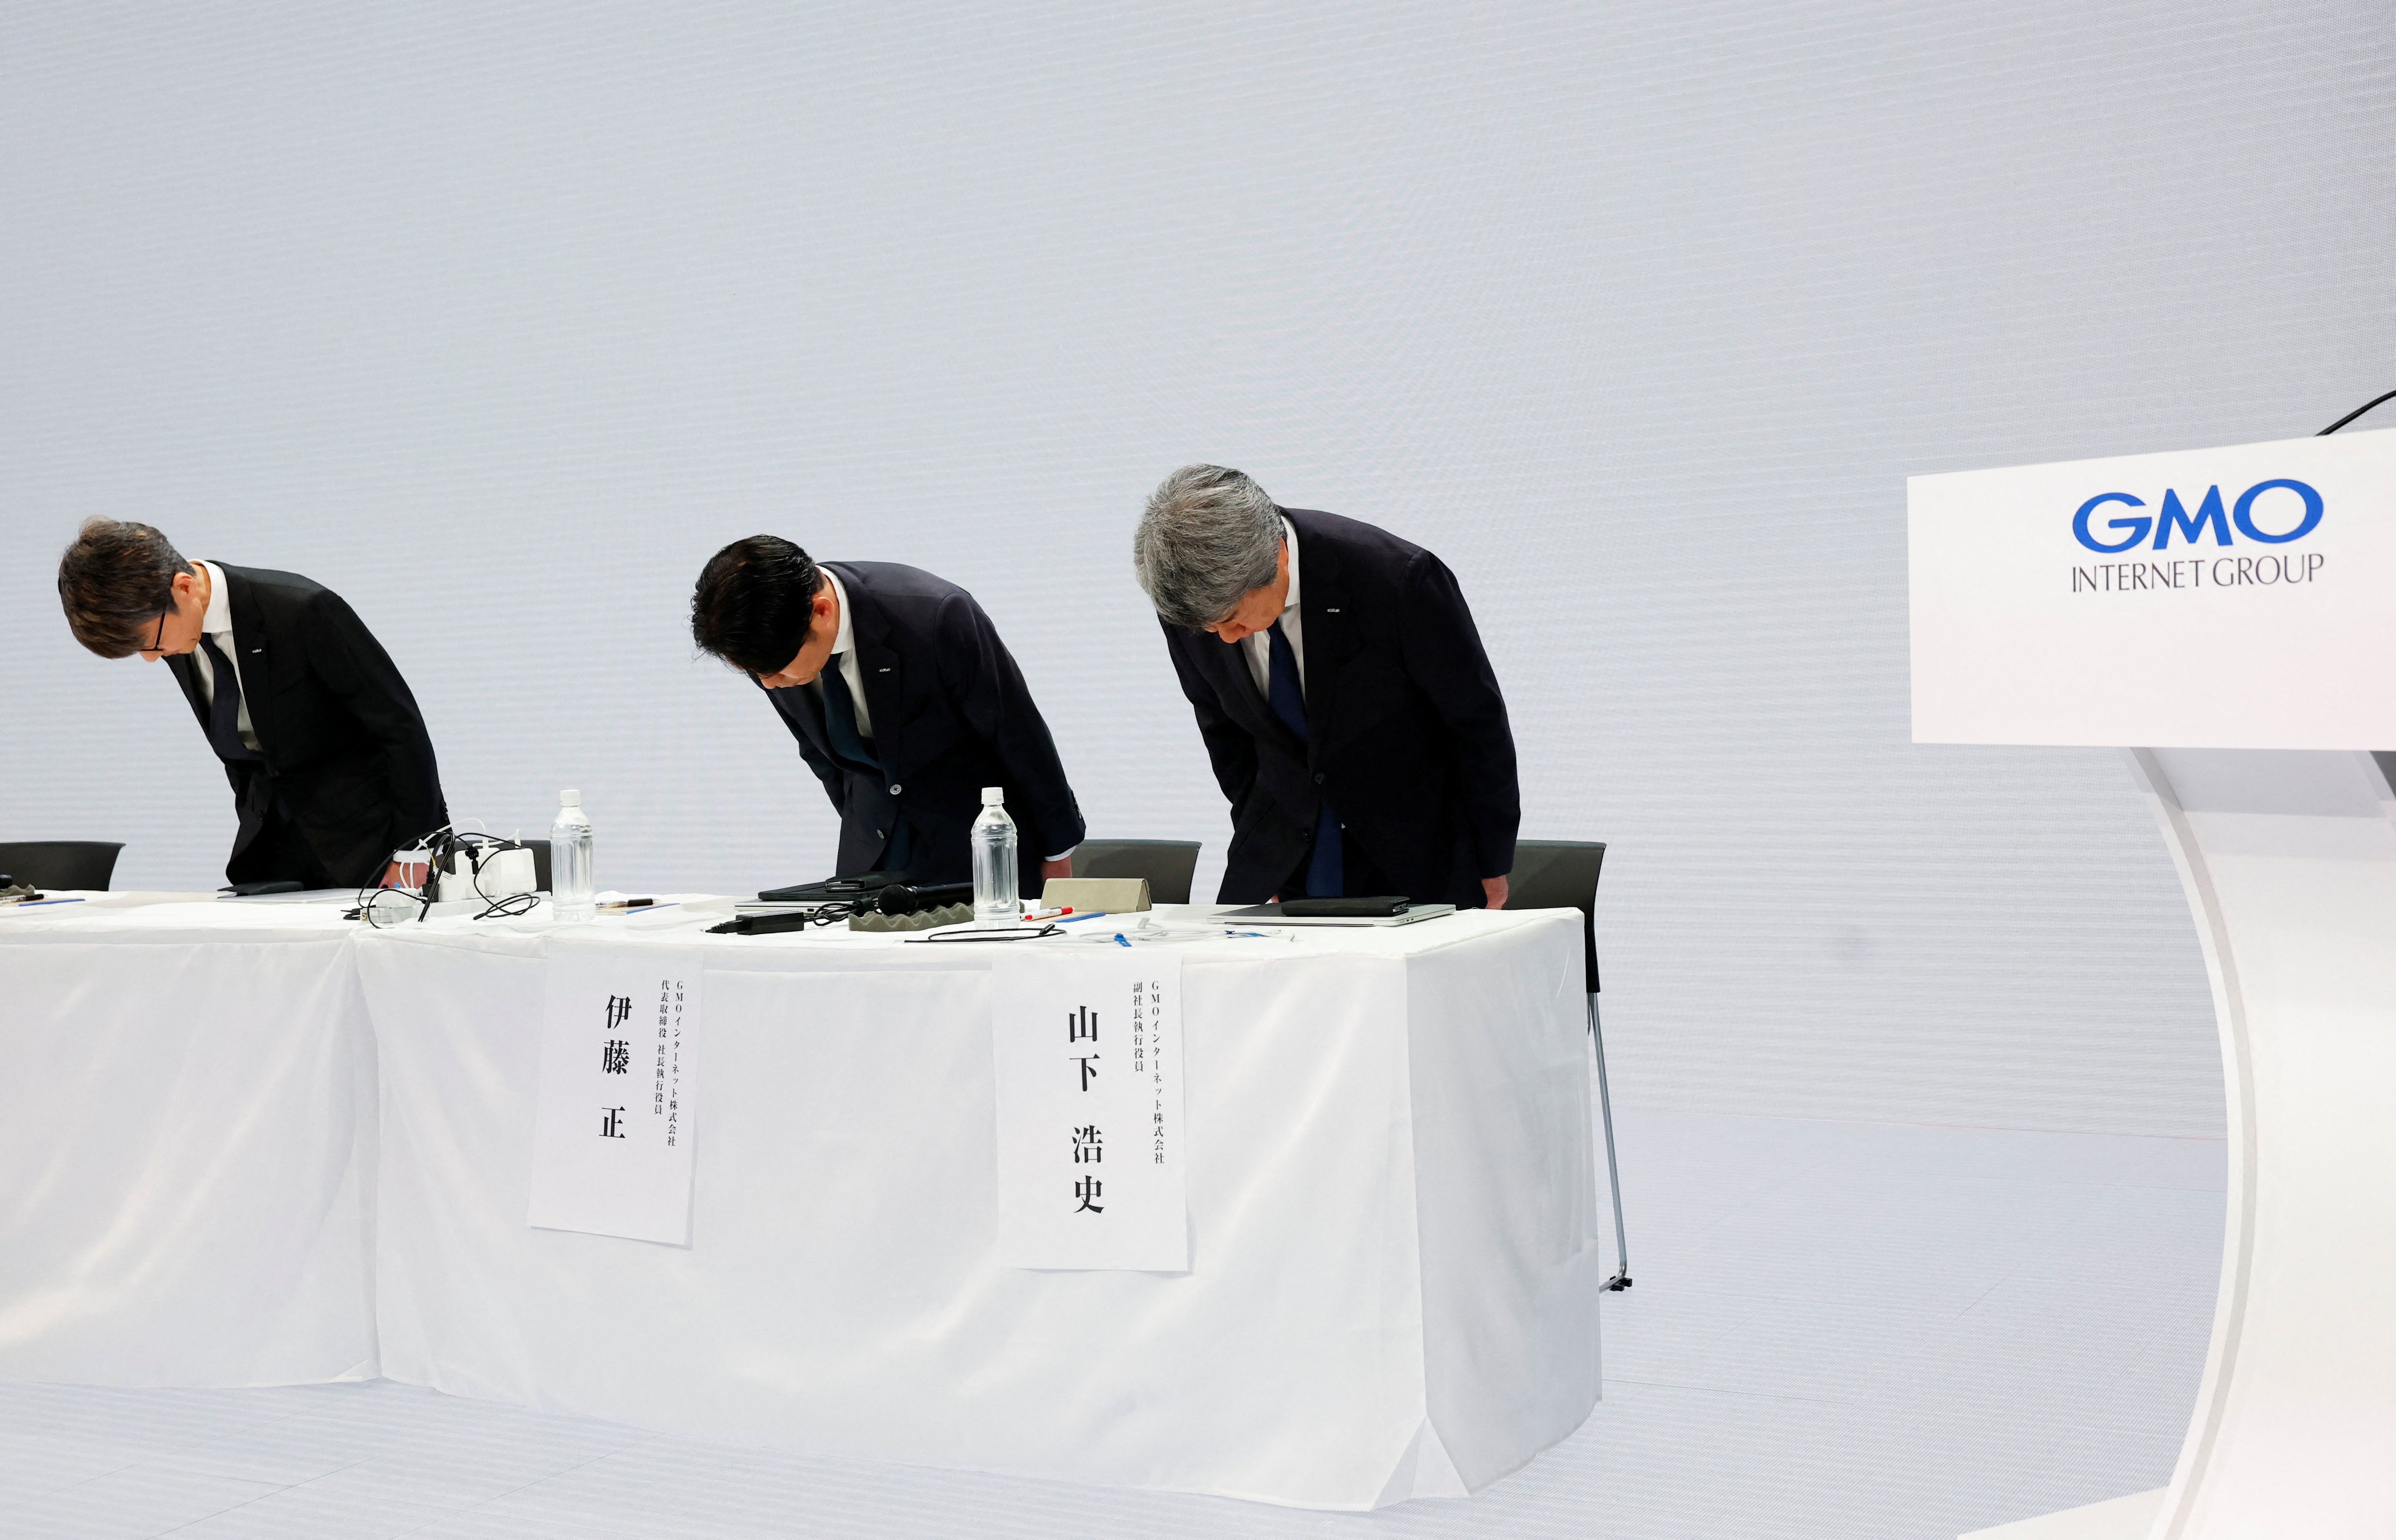

ဂျပန်နိုင်ငံအခြေစိုက် ဘဏ္ဍာရေးဝန်ဆောင်မှုလုပ်ငန်းစု GMO ဟာ ဆိုက်ဘာတိုက်ခိုက်ခံရပြီး သုံးစွဲသူတွေရဲ့ အချက်အလက်တွေ အွန်လိုင်းမှာ ပေါက်ကြားသွားခဲ့တာနဲ့ ပတ်သက်လို့ နိုဝင်ဘာ ၂ ရက်မှာ တရားဝင် ပြန်လည်တောင်းပန်ခဲ့ပါတယ်။
သုံးစွဲသူတွေရဲ့ ကိုယ်ရေးအချက်အလက်တွေကို ကာကွယ်ပေးနိုင်ခဲ့ခြင်း မရှိတာကြောင့် အလွန်အမင်း ဝမ်းနည်းရပါကြောင်း GMO ရဲ့ ဥက္ကဋ္ဌနဲ့ Group CEO မာဆာတိုရှီ ကူမာဂါအိက ဦးညွှတ် တောင်းပန်ခဲ့ပြီး “အခုနောက်ပိုင်း နေ့စဉ်နဲ့အမျှ ဖြစ်ပွားနေတဲ့ ဒေတာ ပေါက်ကြားမှုတွေဟာ AI နည်းပညာတွေ တိုးတက်လာတာကြောင့် ဖြစ်ပါတယ်” လို့လည်း ဆိုက်ဘာ တိုက်ခိုက်မှုတွေနဲ့ ပတ်သက်ပြီး သုံးသပ်ခဲ့ပါတယ်။
တနင်္လာနေ့မှာ တင်ခဲ့တဲ့ ဘလော့ဂ်ပို့စ်တခုမှာတော့ ကူမာဂါအိက အဲဒီတိုက်ခိုက်မှုနောက်ကွယ်က အဖွဲ့ဟာ ကုမ္ပဏီနဲ့ သုံးစွဲသူတွေရဲ့ အချက်အလက်တွေကို အများပြည်သူကို ချပြမယ်ဆိုပြီး မူလက ခြိမ်းခြောက်ခဲ့သလို အဲဒီနောက်မှာလည်း ဒစ်ဂျစ်တယ် ခရစ်ပတိုငွေကြေး ဒေါ်လာ သန်း ၅၀ ပေးဖို့ တောင်းဆိုခဲ့တယ်လို့ ဖော်ပြထားပါတယ်။
အဟက်ခ်ခံရပြီးနောက် ရေးသားခဲ့တဲ့ တခြားဘလော့ဂ်ပို့စ်တခုမှာလည်း GMO ဥက္ကဋ္ဌက “အခုဆိုရင် အင်တာနက်စနစ်ကြီး တခုလုံးက စတင်ပျက်စီးယိုယွင်းလာနေပြီ” လို့ ထည့်သွင်း ရေးသားခဲ့ပါတယ်။
ကုမ္ပဏီတွင်း စီမံခန့်ခွဲမှုနဲ့ ပတ်သက်လို့လည်း ကူမာဂါအိက အခုကိစ္စနဲ့ ပတ်သက်ပြီး သူ့ဆီ အဆင့်ဆင့် သတင်းပို့ တင်ပြတာမျိုး မရှိခဲ့ဘဲ ဒီပြဿနာကို သတင်းထွက်ပေါ်လာပြီးမှပဲ စသိခဲ့ရတာဖြစ်ကြောင်း ပြောကြားခဲ့ပါတယ်။
ဒါဟာ တာဝန်ရှောင်ချင်လို့ ပြောတာမဟုတ်ဘဲ အဖြစ်မှန်ကို ပြောပြတာဖြစ်တာကြောင့် လက်ရှိမှာ ကုမ္ပဏီရဲ့ အထက်ကို သတင်းပို့တဲ့စနစ် အပါအဝင် လိုအပ်တဲ့ ပြုပြင်ပြောင်းလဲမှုတွေကို စဉ်းစားဆောင်ရွက်နေတယ်လို့လည်း ဆိုပါတယ်။
Source: Reuters