
တောင်ကိုရီးယား ဘဏ်တွေနဲ့ ငွေကြေးကဏ္ဍကို ဟက်ကာတွေ ဝင်တိုက်သွားတဲ့အထဲမှာ တရုတ်ပြည် ကွမ်တုံပြည်နယ်က အသက် ၂၆ နှစ်အရွယ် လူငယ်တယောက် ပတ်သက်နေတယ်လို့ အမေရိကန် ဆိုက်ဘာလုံခြုံရေးကုမ္ပဏီ CrowdStrike က အစီရင်ခံစာထုတ်ပြန်တဲ့အပေါ် တရုတ်ဘက်က တုံ့ပြန်လိုက်ပါတယ်။
ဟက်ကာလုပ်ရပ်တွေနဲ့ နိုင်ငံရေးရည်ရွယ်ချက်နဲ့ သတင်းမှား သတင်းလိမ်ဖြန့်တာတွေကို လုံးဝ လက်မခံကြောင်း အောက်တိုဘာ ၈ ရက်မှာ တရုတ်ဘက်က ချက်ချင်း တုံ့ပြန်လိုက်တာပါ။
CrowdStrike ရဲ့ အောက်တိုဘာ ၇ ရက် ထုတ်ပြန်ချက်အရ အဲဒီသံသယရှိသူဟာ စက်တင်ဘာလ နှောင်းပိုင်းကနေ အောက်တိုဘာလ အစောပိုင်းအထိ တောင်ကိုရီးယားဘဏ်တွေကို တိုက်ခိုက်တဲ့နေရာမှာ တရုတ်နိုင်ငံထုတ် AI ကိရိယာ ARTEX နဲ့ Anthropic ရဲ့ Claude Code တို့ကို သုံးသွားပုံရတယ်လို့ ဆိုထားပါတယ်။
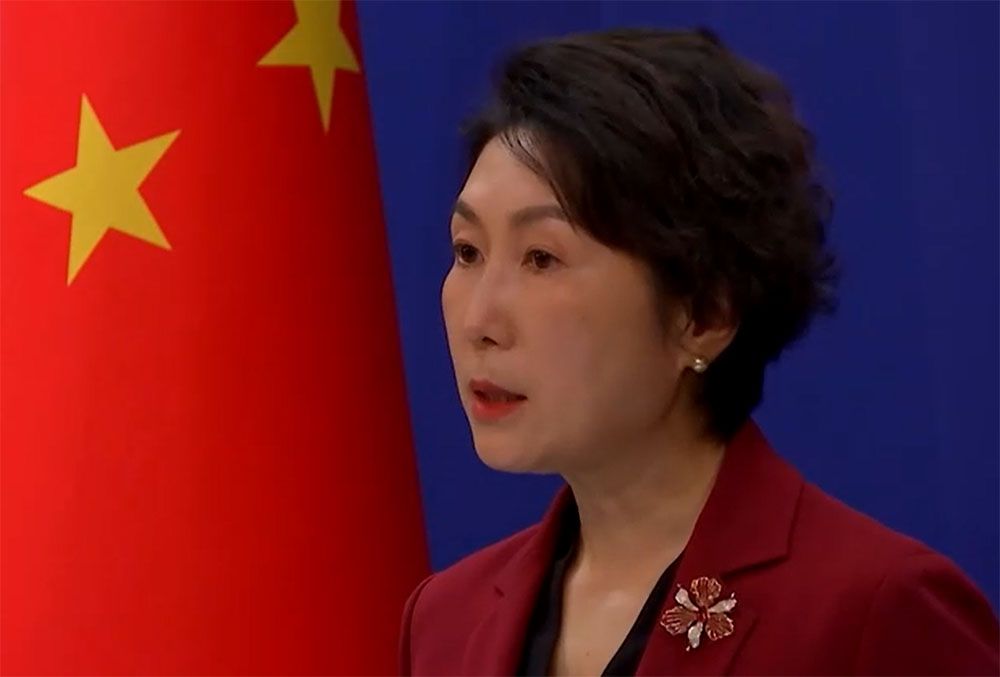
ဒီကိစ္စနဲ့ပတ်သက်ပြီး ကြာသပတေးနေ့ ပုံမှန်သတင်းစာရှင်းလင်းပွဲမှာ သတင်းထောက်တွေ မေးမြန်းရာမှာ တရုတ်နိုင်ငံခြားရေးဝန်ကြီးဌာန ပြောရေးဆိုခွင့်ရှိသူ မော်နင်းက အသေးစိတ် အချက်အလက်တွေကို မသိရသေးဘူးလို့ ပြောပါတယ်။
ဒါပေမဲ့ "အခြေခံမူအရ ပြောရရင် တရုတ်နိုင်ငံက ဥပဒေနဲ့အညီ ဟက်ကာလုပ်ရပ်တွေကို အမြဲတမ်း နှိမ်နင်းနေတာပါ။ နိုင်ငံရေးရည်ရွယ်ချက်နဲ့ သတင်းတုတွေ ဖြန့်တာမျိုးဆိုရင် ပိုလို့တောင် ဆန့်ကျင်ပါတယ်" လို့ မော်နင်းက ပြောသွားပါတယ်။
CrowdStrike ဘက်ကလည်း ဒီတိုက်ခိုက်မှုကို ဘယ်အဖွဲ့၊ ဘယ်သူ့လက်ချက်လို့ သတ်မှတ်ပြီး တရားဝင် မပြောနိုင်သေးပါဘူး။
ဒါပေမဲ့ ဆိုက်ဘာတိုက်ခိုက်သူဟာ တရုတ်စကားပြောသူတယောက်ဖြစ်နိုင်ပြီး ပိုက်ဆံရဖို့အတွက် သက်သက် ရည်ရွယ်လုပ်ဆောင်တာဖြစ်မယ်လို့ အလယ်အလတ်အဆင့် ယူဆချက်နဲ့ သုံးသပ်ထားပါတယ်။
မော်နင်း ကတော့ AI နည်းပညာတွေက ဆိုက်ဘာလုံခြုံရေးကို အကြီးအကျယ် ပြောင်းလဲပစ်နေပြီ ဖြစ်တဲ့အတွက် နိုင်ငံတကာ အသိုက်အဝန်းအနေနဲ့ လက်တွဲပူးပေါင်းကြဖို့၊ ဆွေးနွေးကြဖို့နဲ့ စည်းမျဉ်းအသစ်တွေ ရေးဆွဲပြီး ဆိုက်ဘာလုံခြုံရေးကို အတူတကွ ကာကွယ်ကြဖို့ တိုက်တွန်းသွားခဲ့ပါတယ်။
Source: Reuters