
လင့်ခ်အတု၊ စာတိုအတုနဲ့ ဝက်ဘ်ဆိုက်အတုတွေရဲ့ နောက်ကွယ်က အွန်လိုင်းငွေလိမ်မှု
“လူကြီးမင်းရဲ့ ပါဆယ်ပစ္စည်း ပို့ဆောင်မှု မအောင်မြင်ပါ။ လိပ်စာပြန်လည်အတည်ပြုရန် အောက်ပါလင့်ခ်ကို နှိပ်ပါ။”
“သင့်ဘဏ်အကောင့်ကို ယာယီပိတ်ထားပါသည်။ ပြန်လည်အသုံးပြုနိုင်ရန် ယခုချက်ချင်း အတည်ပြုပါ။”
ဒီလိုစာတိုမျိုးတွေ ဖုန်းထဲရောက်လာရင် ဘာလုပ်မိကြမလဲ။ ကိုယ်တကယ်ပဲ အွန်လိုင်းက ပစ္စည်းမှာထားတာ၊ ဘဏ်အကောင့်အသုံးပြုနေတာဆိုရင် သတိမထားမိဘဲ လင့်ခ်ကို နှိပ်မိနိုင်ပါတယ်။
ဒါပေမဲ့ အဲဒီလင့်ခ်ရဲ့ နောက်ကွယ်မှာ ကိုယ့်ရဲ့ ကိုယ်ရေးအချက်အလက်၊ ဘဏ်အကောင့်နဲ့ စုဆောင်းငွေတွေကို ခိုးယူဖို့ စောင့်နေတဲ့ လူလိမ်တွေ ရှိနေနိုင်ပါတယ်။
ပြီးခဲ့တဲ့အပတ်မှာ လူလိမ်တွေဟာ နည်းပညာကို ဖောက်ထွင်းစရာမလိုဘဲ လူတွေရဲ့ ယုံကြည်မှု၊ ကြောက်ရွံ့မှုနဲ့ မျှော်လင့်ချက်တွေကို အသုံးချပြီး လိမ်လည်နိုင်ကြောင်း ဖော်ပြခဲ့ပါတယ်။ ဒီတပတ်မှာတော့ အဲဒီလို စိတ်ခံစားချက်တွေကို အသုံးချပြီး လင့်ခ်အတုတခုကနေ ကိုယ့်အချက်အလက်တွေ ဘယ်လိုရယူသွားနိုင်သလဲ ဆိုတာကို ဆက်လက် လေ့လာကြည့်ရအောင်။
လင့်ခ်တခုက ဘယ်လိုလိမ်လည်နိုင်သလဲ
လူလိမ်တွေဟာ ဘဏ်၊ ပို့ဆောင်ရေးကုမ္ပဏီ၊ အွန်လိုင်းဈေးဝယ်လုပ်ငန်း၊ တက္ကသိုလ်နဲ့ အစိုးရဌာနတွေရဲ့ ဝက်ဘ်ဆိုက်တွေနဲ့ ဆင်တူတဲ့ စာမျက်နှာအတုတွေ ဖန်တီးတတ်ကြပါတယ်။
အဲဒီစာမျက်နှာတွေဆီ လူတွေဝင်လာအောင် ဖုန်းစာတို၊ အီးမေးလ်၊ Facebook Messenger၊ Telegram နဲ့ တခြားဆက်သွယ်ရေးလမ်းကြောင်းတွေကနေ လင့်ခ်တွေ ပို့ကြပါတယ်။
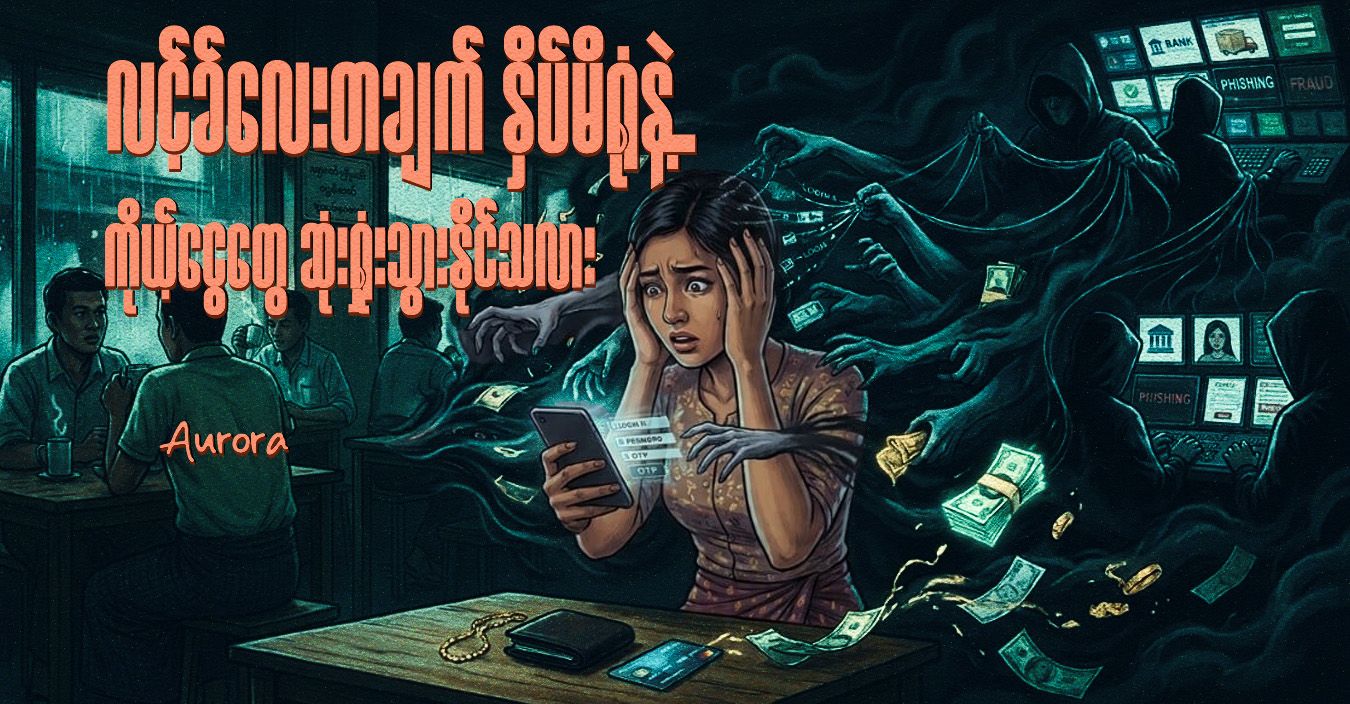
လင့်ခ်ကို နှိပ်လိုက်တာနဲ့ တရားဝင်ဝက်ဘ်ဆိုက်နဲ့ အလွန်ဆင်တူတဲ့ စာမျက်နှာတခု ပေါ်လာနိုင်ပါတယ်။ အဲဒီမှာ ဘဏ်အကောင့်အမည်၊ စကားဝှက်၊ ဖုန်းနံပါတ်နဲ့ တခါသုံးအတည်ပြုကုဒ် (OTP) တွေ ဖြည့်ခိုင်းနိုင်ပါတယ်။
ကိုယ်က တရားဝင်ဝက်ဘ်ဆိုက်မှာ အချက်အလက်ဖြည့်နေတယ်လို့ ထင်ပေမဲ့ တကယ်တမ်းမှာ လူလိမ်တွေဆီ ကိုယ့်လျှို့ဝှက်အချက်အလက်တွေ ပေးပို့နေမိတာ ဖြစ်နိုင်ပါတယ်။ ဒီလိုနည်းလမ်းကို Phishing လို့ ခေါ်ပြီး လင့်ခ်အတု၊ စာတိုအတုတွေကနေ လျှို့ဝှက်အချက်အလက်ရယူတဲ့ လိမ်လည်နည်း ဖြစ်ပါတယ်။
လူလိမ်တွေ အသုံးများတဲ့ လှည့်ကွက်များ
၁။ ပါဆယ်ပို့ဆောင်ရေးအကြောင်းပြပြီး လိမ်လည်ခြင်း
“ပစ္စည်းပို့ဖို့ လိပ်စာမပြည့်စုံပါ။ ဝန်ဆောင်ခအနည်းငယ် ပေးသွင်းပါ။” အွန်လိုင်းဈေးဝယ်သူတွေအတွက် ယုံကြည်မိလွယ်တဲ့ စာတိုမျိုးပါ။ ငွေပမာဏနည်းနည်းပဲ တောင်းထားပေမဲ့ ငွေပေးချေဖို့ ဖွင့်ပေးထားတဲ့ စာမျက်နှာကနေ ဘဏ်ကတ်အချက်အလက်တွေ ခိုးယူနိုင်ပါတယ်။
၂။ ဘဏ်အကောင့်ပိတ်မယ်ဆိုပြီး ခြိမ်းခြောက်ခြင်း
“သင့်အကောင့်ကို ၂၄ နာရီအတွင်း အတည်မပြုပါက ပိတ်သိမ်းမည်။” ဒီလိုစာတိုတွေဟာ လူတွေကို ကြောက်ရွံ့စေပြီး အလျင်စလို ဆုံးဖြတ်မိအောင် ဖန်တီးထားတာ ဖြစ်နိုင်ပါတယ်။ ဘဏ်ရဲ့အမည်နဲ့ အမှတ်တံဆိပ် ပါနေပေမဲ့ တရားဝင်ဘဏ်က ပို့တာဖြစ်ကြောင်း အာမခံလို့ မရပါဘူး။
၃။ ပညာသင်ဆုနဲ့ အလုပ်အကိုင်အခွင့်အလမ်းအတုများ
“နိုင်ငံခြားပညာသင်ဆုအတွက် ရွေးချယ်ခံရပါပြီ။ အောက်ပါလင့်ခ်တွင် စာရင်းသွင်းပါ။” “အိမ်ကနေ အလုပ်လုပ်ရုံနဲ့ လစာကောင်းကောင်းရမယ်။ လျှောက်ထားရန် ဒီလင့်ခ်ကို နှိပ်ပါ။” ပညာသင်ဆုရှာဖွေနေတဲ့ လူငယ်တွေနဲ့ အလုပ်အကိုင်ရှာဖွေနေသူတွေကို ပစ်မှတ်ထားတဲ့ လှည့်ကွက်တွေပါ။ တချို့က မှတ်ပုံတင်၊ နိုင်ငံကူးလက်မှတ်၊ ဘဏ်အချက်အလက်နဲ့ စာရွက်စာတမ်းတွေ တောင်းယူနိုင်သလို စာရင်းသွင်းကြေး၊ အာမခံကြေးဆိုပြီး ငွေကြိုတောင်းနိုင်ပါတယ်။
၄။ ဆုမဲပေါက်တယ်ဆိုပြီး ဆွဲဆောင်ခြင်း
“သင်ကံထူးရှင်အဖြစ် ရွေးချယ်ခံရပါပြီ။ ဆုလက်ခံရန် အချက်အလက်ဖြည့်ပါ။” ကိုယ်မပါဝင်ခဲ့တဲ့ ကံစမ်းမဲတခုကနေ ဆုကြီးပေါက်တယ်ဆိုရင် သံသယရှိသင့်ပါတယ်။ ဆုငွေမရခင် အခွန်၊ ဝန်ဆောင်ခ ဒါမှမဟုတ် အတည်ပြုကြေး ပေးခိုင်းတာမျိုးကိုလည်း သတိထားရပါမယ်။
လင့်ခ်ကို နှိပ်မိရုံနဲ့ ငွေဆုံးရှုံးနိုင်သလား
ဒီနေရာမှာ အရေးကြီးတဲ့ အချက်တခုကို ရှင်းရှင်းလင်းလင်း သိထားဖို့ လိုပါတယ်။ လင့်ခ်တခုကို နှိပ်မိတိုင်း ဘဏ်အကောင့်ထဲက ငွေတွေ ချက်ချင်းပျောက်သွားတာ မဟုတ်ပါဘူး။
ဒါပေမဲ့ အန္တရာယ်ရှိတဲ့ ဝက်ဘ်ဆိုက်ကို ရောက်သွားပြီး စကားဝှက်တွေ ဖြည့်မိတာ၊ OTP ပေးမိတာ၊ မသိတဲ့ အက်ပ်တခုကို ထည့်သွင်းမိတာတွေကြောင့် အကောင့်ဖောက်ထွင်းခံရနိုင်ပါတယ်။
တချို့အန္တရာယ်ရှိတဲ့ ဝက်ဘ်ဆိုက်တွေဟာ ဆော့ဖ်ဝဲလုံခြုံရေးအားနည်းချက်တွေကို အသုံးချနိုင်တာကြောင့် လင့်ခ်ကို နှိပ်ပြီး ဘာမှမဖြည့်ခဲ့ရင်တောင် လုံးဝအန္တရာယ်ကင်းတယ်လို့ မယူဆသင့်ပါဘူး။ ဒါကြောင့် လင့်ခ်ကို မနှိပ်ခင်ကတည်းက စစ်ဆေးတဲ့အလေ့အကျင့် ရှိဖို့ အရေးကြီးပါတယ်။
ကိုယ့်ကိုယ်ကို ဘယ်လိုကာကွယ်မလဲ
ပထမဆုံးအနေနဲ့ မမျှော်လင့်ဘဲ ရောက်လာတဲ့ လင့်ခ်တွေကို အလျင်စလို မနှိပ်ပါနဲ့။ ဘဏ်ကိစ္စဆိုရင် ကိုယ်သုံးနေကျ တရားဝင်ဘဏ်အက်ပ်ကနေ စစ်ဆေးပါ။ ပစ္စည်းပို့ဆောင်ရေးကိစ္စဆိုရင် သက်ဆိုင်ရာကုမ္ပဏီရဲ့ တရားဝင်ဝက်ဘ်ဆိုက်မှာ ပစ္စည်းခြေရာခံနံပါတ်နဲ့ စစ်ဆေးပါ။
ဒုတိယအနေနဲ့ ဝက်ဘ်ဆိုက်လိပ်စာကို သေချာကြည့်ပါ။ လူလိမ်တွေဟာ တရားဝင်ဝက်ဘ်ဆိုက်နာမည်နဲ့ ဆင်တူတဲ့ စာလုံးတွေ၊ အက္ခရာအပိုတွေ အသုံးပြုတတ်ကြပါတယ်။ ဝက်ဘ်ဆိုက်မှာ သော့ခလောက်ပုံလေး ပါနေတာတခုတည်းနဲ့လည်း ယုံကြည်စိတ်ချရကြောင်း မသတ်မှတ်နိုင်ပါဘူး။
တတိယအနေနဲ့ OTP၊ ဘဏ်စကားဝှက်နဲ့ ငွေပေးချေမှုအတည်ပြုကုဒ်တွေကို မသိတဲ့လင့်ခ်ကနေ ဖွင့်ထားတဲ့ စာမျက်နှာတွေမှာ မဖြည့်ပါနဲ့။
စတုတ္ထအနေနဲ့ မသိတဲ့လင့်ခ်ကနေ အက်ပ်တွေကို မထည့်သွင်းပါနဲ့။ ဖုန်းနဲ့ အက်ပ်တွေကိုလည်း လုံခြုံရေးပြင်ဆင်ချက်အသစ်တွေ ပုံမှန်ထည့်သွင်းထားသင့်ပါတယ်။
လင့်ခ်နှိပ်မိပြီးမှ သံသယဖြစ်လာရင်
လင့်ခ်ကို နှိပ်မိခဲ့ရင် အချက်အလက်တွေ ဆက်မဖြည့်ဘဲ စာမျက်နှာကို ပိတ်ပါ။
စကားဝှက်ဖြည့်မိခဲ့ရင် တရားဝင်အက်ပ် ဒါမှမဟုတ် ဝက်ဘ်ဆိုက်ကနေ ချက်ချင်းပြောင်းပါ။ ဘဏ်အချက်အလက်၊ OTP တွေ ပေးမိခဲ့ရင် သက်ဆိုင်ရာဘဏ်ကို အမြန်ဆုံးဆက်သွယ်ပြီး အကောင့်လုံခြုံရေး စစ်ဆေးခိုင်းပါ။
မသိတဲ့အက်ပ် ထည့်သွင်းမိခဲ့ရင် အဲဒီဖုန်းကနေ ဘဏ်အကောင့်တွေ ဆက်မသုံးဘဲ လုံခြုံတဲ့အခြားစက်ကနေ အကူအညီရယူပါ။
ငွေဆုံးရှုံးခဲ့ရရင် စာတို၊ လင့်ခ်၊ ငွေလွှဲမှတ်တမ်းနဲ့ ဆက်သွယ်မှုအထောက်အထားတွေကို သိမ်းဆည်းထားပြီး သက်ဆိုင်ရာငွေကြေးဝန်ဆောင်မှုနဲ့ တာဝန်ရှိအဖွဲ့အစည်းတွေထံ အမြန်ဆုံးအကြောင်းကြားသင့်ပါတယ်။
ဒီတပတ်ရဲ့ မှတ်သားစရာ
အွန်လိုင်းငွေလိမ်မှုတွေဟာ အမြဲတမ်း ကြီးမားတဲ့ ကတိစကားတွေနဲ့ စတင်တာ မဟုတ်ပါဘူး။ တခါတလေ “ပါဆယ်ရောက်နေပါပြီ” ဆိုတဲ့ စာတိုလေးတစောင်၊ “အကောင့်အတည်ပြုပါ” ဆိုတဲ့ လင့်ခ်လေးတခုကနေ စတင်နိုင်ပါတယ်။
နည်းပညာတွေ တိုးတက်လာတာနဲ့အမျှ လူလိမ်တွေရဲ့ နည်းလမ်းတွေကလည်း ပိုမိုပီပြင်လာပါတယ်။ ဒါပေမဲ့ ကိုယ့်ရဲ့ သတိထားမှုနဲ့ စစ်ဆေးတဲ့အလေ့အကျင့်က အရေးကြီးတဲ့ ကာကွယ်ရေးနည်းလမ်းတခု ဖြစ်နေဆဲပါ။
လင့်ခ်တခုကို နှိပ်ဖို့ စက္ကန့်ပိုင်းပဲ ကြာနိုင်ပေမဲ့ အဲဒီလင့်ခ်ကြောင့် ဆုံးရှုံးသွားတဲ့ ငွေကြေးနဲ့ ယုံကြည်မှုတွေကို ပြန်လည်ရယူဖို့တော့ အချိန်အများကြီး လိုနိုင်ပါတယ်။
မနှိပ်ခင် စစ်ပါ။ မဖြည့်ခင် စဉ်းစားပါ။ မလွှဲခင် အတည်ပြုပါ။
ကိုယ်သိထားတဲ့ အသိပညာလေးတခုကို မိသားစုနဲ့ မိတ်ဆွေတွေဆီ မျှဝေပေးခြင်းဟာ သူတို့ရဲ့ စုဆောင်းငွေနဲ့ ဘဝလုံခြုံရေးကို ကာကွယ်ပေးနိုင်ပါတယ်။
Aurora
ကိုးကားရင်းမြစ်များ—
Ref: U.S. Federal Trade Commission (FTC) — How to Recognize and Avoid Phishing Scams
Ref: Cybersecurity and Infrastructure Security Agency (CISA) — Recognize and Report Phishing
Ref: Federal Bureau of Investigation (FBI) — Spoofing and Phishing
Ref: Singapore Police Force — Scam Prevention Advisories
Aurora | Scam Awareness Series — ဆောင်းပါး (၄)